2026-09-30
E-Mail-Signaturen müssen einheitlich sein. Gleichzeitig sollen sie Raum für persönliche Angaben bieten.
Das Marketing möchte, dass jede Signatur dem Corporate Design entspricht. Die IT benötigt eine sichere und einfach verwaltbare Lösung. Mitarbeitende wiederum möchten möglicherweise Informationen ergänzen, die für ihre Position, ihre Region, ihre Zielgruppe oder ihren persönlichen Kommunikationsstil relevant sind.
Die übliche Lösung besteht darin, jede Änderung über die IT oder eine andere zentrale Stelle abwickeln zu lassen.
Doch was wäre, wenn Benutzer ausgewählte Signaturinformationen selbst pflegen könnten, ohne Zugriff auf die Signaturvorlagen zu erhalten und ohne ihre Daten an einen weiteren externen Dienst zu übertragen?
Mit Set-OutlookSignatures lässt sich genau ein solches Self-Service-Modell umsetzen. Als Datenquellen dienen Systeme, die bereits Teil Ihrer vertrauenswürdigen Umgebung sind.
🔗Zentrale Kontrolle muss Flexibilität nicht ausschließen
Die meisten Informationen in einer E-Mail-Signatur stammen aus einem Verzeichnisdienst wie Active Directory oder Microsoft Entra ID:
- Name
- Position
- Abteilung
- Unternehmen
- Telefonnummer
- Bürostandort
- E-Mail-Adresse
Diese Attribute werden aus gutem Grund zentral verwaltet. Sie stellen offizielle Unternehmensinformationen dar und sollten in der Regel unter der Kontrolle des Unternehmens bleiben.
Nicht jede sinnvolle Signaturinformation gehört jedoch in ein zentrales Benutzerverzeichnis.
Dazu zählen beispielsweise:
- Ein Profilfoto
- Pronomen
- Eine übersetzte oder kundenorientierte Positionsbezeichnung
- Arbeitszeiten oder Erreichbarkeiten
- Akademische oder berufliche Titel
- Ein persönliches Motto
- Ein Link zur Terminbuchung
- Links zu freigegebenen persönlichen Social-Media-Profilen
- Die bevorzugte Sprache der Signatur
- Ein bevorzugtes Design aus einer freigegebenen Auswahl
- Einstellungen für optionale Signaturbestandteile
Solche Attribute können persönlich, optional, regional oder ausschließlich für E-Mail-Signaturen relevant sein. Wenn IT, HR oder Marketing alle diese Angaben zentral pflegen müssen, entsteht unnötiger administrativer Aufwand.
Indem Benutzer ausgewählte Werte selbst verwalten, lässt sich dieser Engpass beseitigen.
Entscheidend ist dabei, wo die Informationen gespeichert werden und wer die Kontrolle darüber behält.
🔗Signaturdaten bleiben in bereits vertrauten Systemen
Einige Lösungen für E-Mail-Signaturen bieten eigene, vom Anbieter gehostete Portale oder Attributspeicher für benutzerspezifische Informationen an.
Das kann bequem sein, führt jedoch ein weiteres System ein, das Mitarbeiterdaten verarbeitet oder speichert. Abhängig von regulatorischen, vertraglichen und internen Sicherheitsanforderungen entstehen dadurch zusätzliche Fragen zu Datenstandort, Zugriff, Aufbewahrung, Unterauftragsverarbeitern und Compliance.
Set-OutlookSignatures verfolgt einen anderen Ansatz.
Die Lösung kann Informationen aus Datenquellen verwenden, die von Ihrer Organisation kontrolliert werden. Statt Signaturattribute in eine zusätzliche, vom Anbieter gehostete Datenbank zu übertragen, speichern Sie diese in Ihrer vorhandenen Umgebung und stellen sie dort für die Signaturerstellung bereit.
So lassen sich drei wichtige Prinzipien miteinander verbinden:
- Self-Service für Mitarbeitende
- Governance durch IT und Marketing
- Datenhoheit by Design
Sie benötigen keinen zusätzlichen externen Datenverarbeiter, nur um Profilbilder, übersetzte Positionsbezeichnungen, bevorzugte Designs oder Signatursprachen zu speichern.
Vom Benutzer verwaltete Signaturattribute können an vielen Orten gespeichert werden. Organisationen nutzen häufig Identitätsmanagementsysteme, HR-Plattformen, Mitarbeiterportale, Datenbanken, Microsoft Entra ID-Erweiterungen oder SharePoint-Listen. Die beste Wahl hängt von den bestehenden Governance- und Eigentumsmodellen ab.
🔗SharePoint ist eine praktische Self-Service-Option
Eine SharePoint-Liste ist eine praktische Möglichkeit, um Signaturattribute zu erfassen, die von den Benutzern selbst gepflegt werden.
Ihr entscheidender Vorteil ist ebenso einfach wie wichtig: SharePoint stellt bereits eine grafische Benutzeroberfläche zur Verfügung.
Benutzer können die Liste im Browser öffnen und die für sie freigegebenen Informationen selbst verwalten. Dafür benötigen sie weder PowerShell noch administrative Werkzeuge oder Zugriff auf die eigentlichen Signaturvorlagen. Viele Unternehmen, die Microsoft 365 einsetzen, verfügen bereits über die erforderliche Plattform, Authentifizierung und Zugriffssteuerung.
Eine solche Liste könnte beispielsweise folgende Felder enthalten:
| Feld | Beispiel |
|---|---|
| Benutzer | alex@example.com |
| Profilfoto | Vom Benutzer hochgeladenes Bild |
| Bevorzugte Positionsbezeichnung | Senior Customer Advisor |
| Deutsche Positionsbezeichnung | Senior-Kundenberater |
| Pronomen | he/him |
| Persönliches Motto | Technologie einfacher machen |
| Buchungslink | Freigegebener Link zur Terminplanung |
| Social-Media-Profil | Freigegebenes LinkedIn-Profil |
| Signatursprache | Deutsch |
| Bevorzugtes Design | Corporate Modern |
Das Marketing legt fest, welche Auswahlmöglichkeiten verfügbar sind und wie die Werte in der Signatur dargestellt werden.
Die IT definiert Zugriffsrechte, Integration, Validierung und Regeln für den Lebenszyklus der Daten.
Benutzer verwalten ausschließlich jene Informationen, deren Pflege ihnen ausdrücklich übertragen wurde.
🔗Self-Service bedeutet nicht uneingeschränkten Zugriff
Eine Self-Service-Liste sollte nicht zu einer unkontrollierten Sammlung öffentlich zugänglicher Mitarbeiterdaten werden.
SharePoint-Berechtigungen und Listeneinstellungen können so konfiguriert werden, dass Benutzer nur ihre eigenen Einträge erstellen und bearbeiten dürfen. Je nach gewünschtem Prozess lässt sich der Zugriff zusätzlich so gestalten, dass Benutzer ausschließlich ihre eigenen Informationen sehen.
Zusätzliche Regeln oder einfache Automatisierungen können sicherstellen, dass jeder Benutzer nur einen aktiven Eintrag besitzt.
Dadurch entsteht ein kontrolliertes Modell:
- Benutzer können keine Informationen anderer Mitarbeitender bearbeiten.
- Benutzer benötigen keinen Zugriff auf die Signaturvorlagen.
- Benutzer können keine nicht freigegebenen Designs verwenden.
- Das Marketing kann vordefinierte Auswahlmöglichkeiten bereitstellen.
- Die IT behält die Kontrolle über Berechtigungen und Datenverarbeitung.
- Optionale Attribute bleiben optional.
- Sensible Felder können vollständig ausgeschlossen werden.
Auswahlfelder eignen sich besonders gut für Optionen wie Signatursprache, Design, Social-Media-Plattformen oder optionale Signaturmodule. Sie geben Mitarbeitenden Flexibilität und verhindern gleichzeitig unerwartete oder unzulässige Werte.
Freitextfelder, URLs und hochgeladene Fotos können zusätzliche Governance-Maßnahmen erfordern. Abhängig von Ihrer Organisation können dazu Prüfregeln, Moderation, Freigabeprozesse, Einschränkungen für Dateitypen oder klare Benutzerhinweise gehören.
Das Ziel besteht nicht darin, Benutzer ihre eigenen Signaturen erstellen zu lassen. Sie sollen lediglich freigegebene Bestandteile zentral verwalteter Signaturen personalisieren können.
🔗Das Marketing behält die Kontrolle über die Marke
Dieser Ansatz überträgt das Signaturdesign nicht an die Mitarbeitenden.
Das Marketing kann weiterhin zentral festlegen:
- Unternehmenslayouts
- Schriftarten und Farben
- Platzierung des Logos
- Verpflichtende Kontaktdaten
- Freigegebene Designvarianten
- Verfügbare Sprachen
- Regeln für optionale Elemente
- Kampagnenbanner
- Rechtliche Hinweise und Disclaimer
Ein Benutzer kann möglicherweise zwischen „Classic“ und „Compact“ wählen. Beide Varianten bleiben jedoch zentral freigegebene Vorlagen.
Ein Benutzer kann Deutsch oder Englisch auswählen. Das Marketing kontrolliert weiterhin Formulierung und Gestaltung beider Sprachversionen.
Ein Benutzer kann ein LinkedIn-Profil ergänzen. Die Vorlage bestimmt jedoch, wo das Symbol erscheint, wie es formatiert wird und ob es überhaupt angezeigt werden darf.
Die Personalisierung erfolgt somit innerhalb klar definierter Grenzen.
🔗SharePoint ist eine Option, aber keine Voraussetzung
Eine SharePoint-Liste ist besonders attraktiv, weil sie Datenspeicherung, Authentifizierung, Berechtigungen und eine vertraute browserbasierte Benutzeroberfläche miteinander verbindet.
Set-OutlookSignatures zwingt Sie jedoch nicht dazu, ein bestimmtes Attributportal oder einen bestimmten Datenspeicher zu verwenden.
Abhängig von Ihrer bestehenden Architektur können signaturbezogene Attribute auch aus folgenden Quellen stammen:
- Active Directory
- Microsoft Entra ID
- Benutzerdefinierte Exchange-Attribute
- HR-Systeme
- Identity-Management-Systeme
- Datenbanken
- Bestehende Mitarbeiterportale
- Andere unternehmenseigene Datenquellen
Welche Quelle am besten geeignet ist, hängt davon ab, wem die Daten gehören, wie häufig sie sich ändern, wer sie pflegen soll und welche Governance-Prozesse bereits vorhanden sind.
Offizielle Positionsbezeichnungen können beispielsweise weiterhin aus dem HR-System stammen. Telefonnummern können aus Entra ID übernommen werden, während persönliche Signaturpräferenzen in einer SharePoint-Liste gespeichert werden.
Set-OutlookSignatures kann diese Informationen bei der Erstellung der Signatur zusammenführen.
🔗Self-Service mit dem Identity Management verbinden
Eine SharePoint-Liste muss keine isolierte Datenquelle bleiben.
Mit einer kleinen Automatisierung können ausgewählte Werte mit Attributen in Microsoft Entra ID oder einem anderen Verzeichnisdienst synchronisiert werden. Das kann sinnvoll sein, wenn dieselben Informationen von mehreren Anwendungen benötigt werden.
Unternehmen mit einem Identity-Management-System können die Liste stattdessen in ihre bestehenden Prozesse für den Identitätslebenszyklus integrieren. Das ist häufig die einfachere Lösung, wenn Benutzerbereitstellung, Attributverantwortung, Validierung und Deprovisionierung bereits zentral verwaltet werden.
Das Grundprinzip bleibt unverändert:
- Benutzer pflegen ausschließlich die ihnen zugewiesenen Felder.
- Führende Systeme bleiben weiterhin die maßgebliche Datenquelle.
- Freigegebene Informationen können an die Systeme weitergegeben werden, die sie benötigen.
- Die Organisation kontrolliert den gesamten Prozess.
Nicht jedes Attribut muss synchronisiert werden. Einstellungen, die ausschließlich für Signaturen relevant sind, können in der SharePoint-Liste verbleiben, wenn es keinen Grund gibt, sie an anderer Stelle zu speichern.
🔗Eine klare Aufteilung der Verantwortlichkeiten
Ein erfolgreiches Self-Service-Modell beginnt mit klar definierten Zuständigkeiten.
🔗IT
Die IT stellt den technischen Rahmen bereit:
- Zugriffssteuerung
- Integration der Datenquellen
- Validierung und Automatisierung
- Zuordnung von Identitäten
- Überwachung
- Datenaufbewahrung
- Bereitstellung der Signaturen
🔗Marketing oder Unternehmenskommunikation
Marketing oder Unternehmenskommunikation kontrolliert das Markenerlebnis:
- Vorlagen
- Freigegebene Designs
- Verfügbare Sprachen
- Formatierungsregeln
- Optionale Elemente
- Kampagneninhalte
- Hinweise für Benutzer
🔗Mitarbeitende
Mitarbeitende verwalten ausgewählte persönliche Einstellungen:
- Bevorzugte Sprache
- Freigegebenes Profilbild
- Übersetzte Positionsbezeichnung
- Pronomen
- Persönliche Links
- Optionale Signaturbestandteile
Dadurch sinkt der laufende Verwaltungsaufwand, ohne die zentrale Kontrolle zu schwächen.
🔗Personalisierung mit Datenschutz als Grundprinzip
Mitarbeiterbezogene Signaturattribute können personenbezogene Daten sein. Selbst scheinbar harmlose Informationen wie ein Foto, Pronomen, ein Social-Media-Profil oder Arbeitszeiten sollten angemessen behandelt werden.
Ein datenschutzorientiertes Konzept sollte daher folgende Punkte berücksichtigen:
- Datenminimierung
- Klar definierter Zweck und eindeutige Verantwortlichkeiten
- Unterscheidung zwischen optionalen und verpflichtenden Feldern
- Angemessene Zugriffsberechtigungen
- Prüfung extern sichtbarer Informationen
- Prozesse für Aufbewahrung und Löschung
- Entfernung der Daten beim Ausscheiden eines Mitarbeitenden
- Transparenz darüber, wo die Informationen angezeigt werden
Dass die Daten in Ihrer vertrauten Umgebung verbleiben, ersetzt nicht die Notwendigkeit einer angemessenen Governance. Es erleichtert diese jedoch, weil Sie bestehende Kontrollen, Richtlinien und Prozesse Ihrer Organisation anwenden können.
Statt eine zusätzliche externe Plattform, eine weitere Attributdatenbank und eine weitere Datenverarbeitungsbeziehung einzuführen, nutzen Sie Ihre bestehende Microsoft-365-, Verzeichnisdienst- oder Identity-Management-Umgebung.
🔗Geben Sie Benutzern Freiheit, ohne Kontrolle aufzugeben
Bei der Verwaltung von E-Mail-Signaturen müssen Sie sich nicht zwischen starrer zentraler Administration und unkontrollierten, von Benutzern erstellten Signaturen entscheiden.
Mit Set-OutlookSignatures können Unternehmen folgende Anforderungen miteinander verbinden:
- Zentral verwaltete Vorlagen
- Einheitliches Branding
- Von Benutzern gepflegte Attribute
- Kontrollierte Designauswahl
- Bestehende Identitätsprozesse
- Unternehmenseigene Datenquellen
- Keine zusätzliche externe Datenverarbeitung
- Datenhoheit by Design
Eine SharePoint-Liste ist eine unkomplizierte Möglichkeit, dafür eine benutzerfreundliche Oberfläche bereitzustellen. Andere vertrauenswürdige Datenquellen können ebenso verwendet werden.
Das Ergebnis ist ein ausgewogenes Modell: Mitarbeitende können relevante Bestandteile ihrer Signatur personalisieren, das Marketing schützt die Marke und die IT behält die Kontrolle über Architektur, Berechtigungen und Daten.
🔗SharePoint-Implementierungsbeispiel
Das folgende Beispiel zeigt, wie Sie eine neue Ersatzvariable mit dem Namen $CurrentUserPersonalSlogan$ basierend auf einer SharePoint-Liste erstellen und verwenden.
🔗IT
Erstellen Sie eine SharePoint-Liste. Unser Beispiel verwendet das Feld Mailbox vom Typ Benutzer/Gruppe, um ein Postfach eindeutig zu identifizieren – damit können Sie beispielsweise alle Einträge für jeden sichtbar machen, aber Bearbeitungsrechte nur für das jeweils eigene Element des Benutzers vergeben.
Um die Platzhaltervariable $CurrentUserPersonalSlogan$ in Set-OutlookSignatures zur Verwendung in Vorlagen zu füllen, erstellen Sie einfach eine benutzerdefinierte Ersatzvariablendatei wie in .\config\default replacement variables.ps1 beschrieben und fügen Sie benutzerdefinierten Code hinzu.
Klicken Sie hier für Beispiel-Code
# Url of the SharePoint list
# Make sure the Entra ID app used for Set-OutlookSignatures has read access (Sites.Read.All or Sites.Selected, delegated)
$SharePointListUrl = [uri]'https://example.sharepoint.com/sites/Signatures/Lists/UserSpecificAttributes'
$SharePointListLookupField = 'Mailbox'

try {
    # Extract Graph query components from Url
    $SharePointListSite = "$($SharePointListUrl.Host):$($SharePointListUrl.AbsolutePath -replace '/Lists/.*$', ''):"
    $SharePointListList = ($SharePointListUrl.AbsolutePath -split '/Lists/')[1]

    # Set headers to allow queries against non-indexed list fields
    $SharePointHeaders = $(if ($SimulateUser -and $SimulateAndDeployGraphCredentialFile) { $script:AppAuthorizationHeader.Clone() } else { $script:AuthorizationHeader.Clone() })

    $SharePointHeaders['Prefer'] = 'HonorNonIndexedQueriesWarningMayFailRandomly'

    # Get SharePoint user lookup id for current user
    $SharePointUserListId = ((GraphGenericQuery GET "https://graph.microsoft.com/v1.0/sites/$($SharePointListSite)/lists?`$select=id,name,system&`$top=999").result.value | Where-Object name -EQ 'users' | Select-Object -First 1).id
    $SharePointUserId = (GraphGenericQuery GET "https://graph.microsoft.com/v1.0/sites/$($SharePointListSite)/lists/$($SharePointUserListId)/items?`$filter=fields/EMail eq '$($ReplaceHash['$CurrentUserMail$'])'&`$select=id&`$top=1" -authHeader $SharePointHeaders).result.value[0].id

    # Get filtered SharePoint list content
    $SharePointListListResults = GraphGenericQuery GET "https://graph.microsoft.com/v1.0/sites/$($SharePointListSite)/lists/$($SharePointListList)/items?`$filter=fields/$($SharePointListLookupField)LookupId eq '$($SharePointUserId)'&`$expand=fields&`$top=1" -authHeader $SharePointHeaders

    # Set replacement variable $CurrentUserPersonalSlogan$
    $ReplaceHash['$CurrentUserPersonalSlogan$'] = "$($SharePointListListResults.result[0].value[0].fields.PersonalSlogan)"
} catch {
    $ReplaceHash['$CurrentUserPersonalSlogan$'] = ''
}🔗Marketing
Verwenden Sie einfach die Ersatzvariable $CurrentUserPersonalSlogan$ in Ihren Vorlagen.
🔗Benutzer
Benutzer können ihren persönlichen Slogan jederzeit aktualisieren, indem sie einfach zu https://example.sharepoint.com/sites/Signatures/Lists/UserSpecificAttributes navigieren.
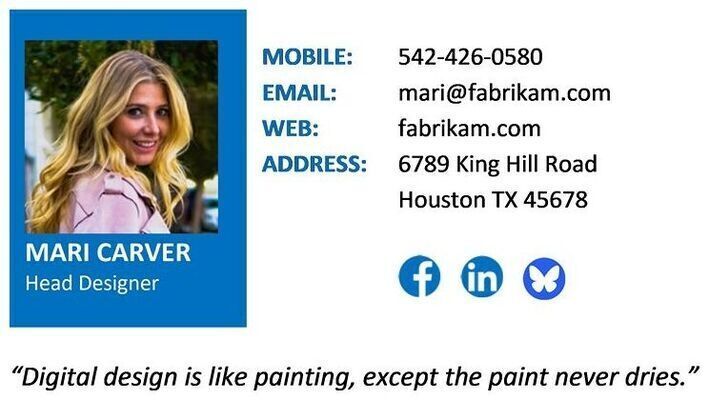
Mari Carver, Chefdesignerin bei Fabrikam, hat einen persönlichen Slogan für die Verwendung in ihrer Signatur definiert:
🔗Set-OutlookSignatures zentralisiert E-Mail-Signaturen und Abwesenheitsnotizen auf allen Outlook-Plattformen
Einheitliches Branding für das Marketing, zentrale Kontrolle für die IT und kein manueller Aufwand für Mitarbeitende. Von Grund auf souverän konzipiert, bleiben Ihre Daten in den Systemen, denen Sie bereits vertrauen.
| ⚡ 3-Schritte-Schnellstart | 🎯 Interaktive Demo buchen | 🔍 Webseite |
|---|---|---|
| Für IT-Administratoren und technische Evaluierung. Keine Registrierung erforderlich. | Für Führungskräfte und Entscheider aus IT, Marketing und Security. | Funktionen, Architetur, Dokumentation und Downloads. |